Kebijakan AI baru terasa gunanya ketika orang tahu keputusan apa yang boleh dibuat, bukti apa yang diperlukan, dan siapa bertindak saat batasnya dilanggar.
Dokumennya lengkap, tetapi keputusan belum punya pemilik
Dalam perusahaan jasa fiktif, asisten internal membantu merangkum kontrak. Kebijakan AI sudah ada. Namun ketika ringkasan menghilangkan satu pengecualian penting, tim masih berdebat: siapa boleh menghentikan akses, siapa memeriksa pengguna yang terdampak, dan siapa menyetujui pemakaian kembali?
Masalahnya bukan semata kurang halaman kebijakan. Hubungan antara prinsip, risiko, kewenangan, dan tindakan belum dibuat jelas. Governance perlu hadir dalam keputusan sebelum peluncuran dan selama penggunaan.
Review ini menyatukan responsible AI, struktur governance, dan kontrol risiko dari pembahasan sebelumnya. Kasus serta decision record berikut adalah contoh pembelajaran orisinal, bukan hasil audit, klasifikasi hukum, atau jaminan kepatuhan.
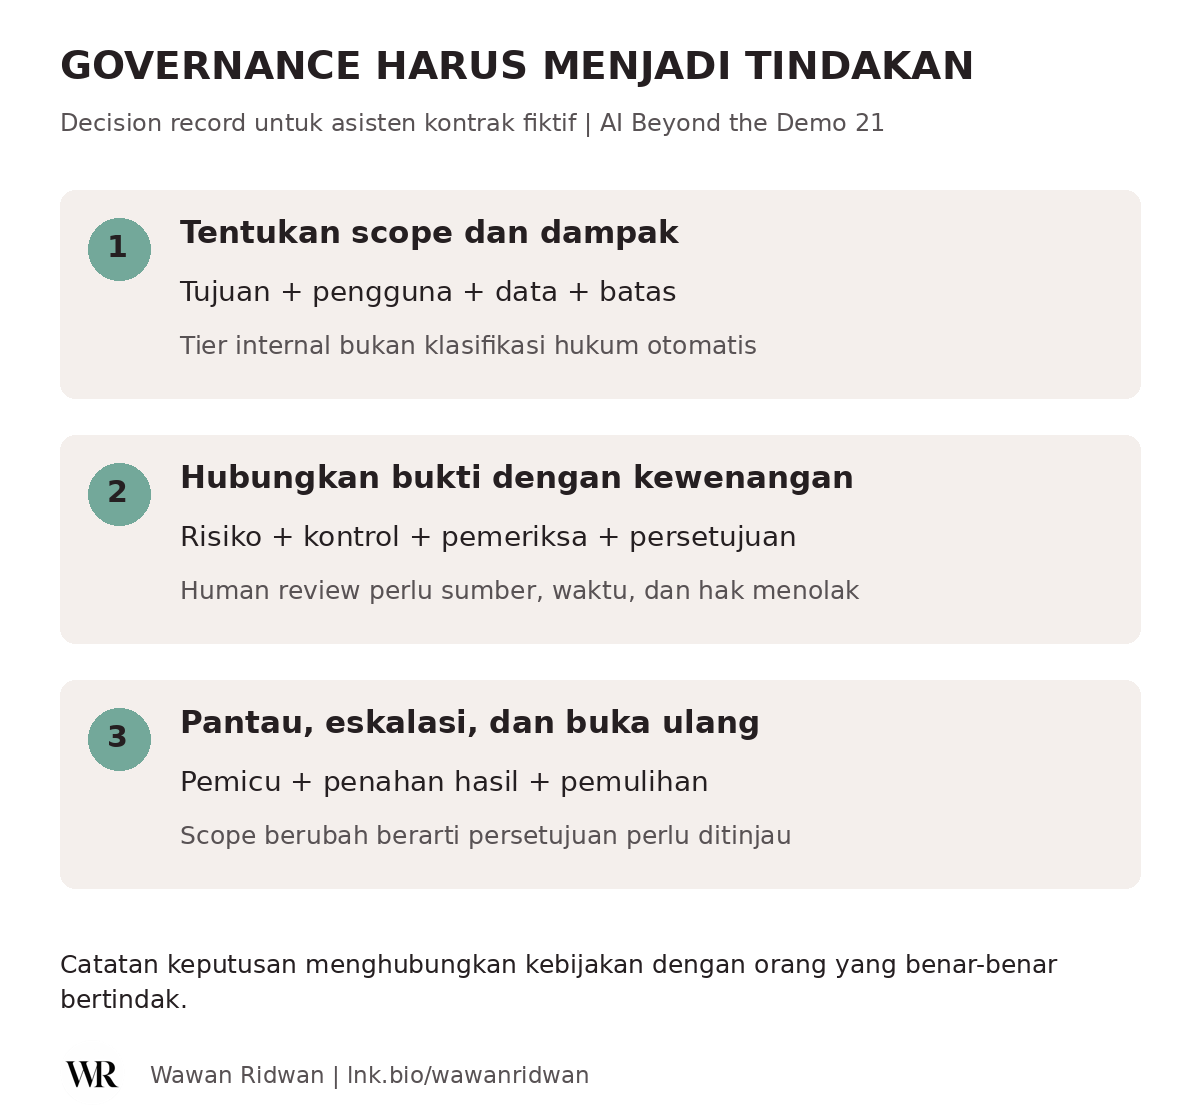
Diagram orisinal. Skenario fiktif untuk pembelajaran.
Ubah prinsip menjadi pertanyaan keputusan
Mulai dari tujuan dan batas penggunaan: ringkasan membantu petugas menemukan bagian yang perlu dibaca, bukan menggantikan penilaian hukum atau menyetujui kontrak. Sebut pengguna, sumber, pihak terdampak, serta tindakan yang tidak boleh dilakukan aplikasi.
Prinsip veracity menjadi pertanyaan tentang ketepatan ringkasan dan kecocokan dengan sumber. Privacy menjadi pertanyaan tentang dokumen serta akses. Controllability menjadi pertanyaan tentang cara menahan keluaran, menghentikan layanan, dan memulihkan proses.
Trade-off harus terlihat. Ringkasan yang lebih cepat belum tentu berguna bila pemeriksaan pengecualian justru lebih lama. Jangan menutupi kesalahan penting dengan rata-rata kualitas yang baik pada banyak contoh mudah.
Sesuaikan perhatian dengan dampak, bukan nama alat
Nilai risiko berdasarkan konteks penggunaan: siapa terdampak, seberapa besar akibat salah, seberapa sensitif data, seberapa luas penggunaan, dan apakah tindakan bisa dibalik. Model yang sama dapat membutuhkan pengawasan berbeda pada tugas yang berbeda.
Tier internal membantu menentukan bukti dan pihak yang perlu terlibat. Jangan menganggap label internal seperti tinggi atau rendah otomatis sama dengan klasifikasi regulator. Kewajiban hukum perlu ditelaah oleh fungsi yang berwenang sesuai wilayah dan sektor.
Dalam contoh ini, menambah dokumen sensitif atau mengubah ringkasan menjadi rekomendasi menerima kontrak adalah perubahan scope. Persetujuan lama tidak otomatis meliputi penggunaan baru meskipun antarmukanya tetap sama.
Buat decision record yang bisa dipakai bekerja
Catatan ringkas dapat memuat tujuan, scope, risiko utama, bukti pengujian, kontrol, keterbatasan yang diketahui, pemilik keputusan, serta kondisi review ulang. Simpan rujukan ke bukti rinci tanpa menyebarkan isi kontrak atau data sensitif kepada pihak yang tidak memerlukannya.
Pisahkan pelaksana, pemeriksa, pemberi persetujuan, dan penerima eskalasi. Pemilik proses menilai kebutuhan bisnis; keamanan dan privasi memeriksa batas sesuai perannya; ahli domain memeriksa kualitas; pengelola layanan menjalankan pemantauan dan pemulihan. Pembagian konkretnya mengikuti organisasi.
Persetujuan harus menyebut apa yang disetujui: pengguna tertentu, dokumen yang diizinkan, batas penggunaan, dan syarat berlaku. Tanda tangan tanpa scope dapat memberi rasa aman palsu ketika sistem sudah berubah.
Human oversight harus punya kondisi kerja yang nyata
Tulisan wajib diperiksa manusia tidak cukup. Pemeriksa perlu akses ke sumber, waktu, kemampuan memahami kasus, dan kewenangan menolak atau meminta bantuan. Jika target produktivitas menghapus waktu pemeriksaan, kontrol di atas kertas bisa gagal di lapangan.
Tentukan jalur ketika sumber bertentangan, keluaran meragukan, atau risiko penting ditemukan. Sebut siapa dapat menahan hasil dan siapa memberi keputusan lanjutan. Jangan mengandalkan orang untuk menangkap setiap kesalahan model tanpa alat serta proses yang mendukung.
Untuk insiden, siapkan cara membatasi dampak, menjaga bukti yang perlu, memperbaiki hasil terdampak, dan memulihkan layanan sesuai prosedur. Pemakaian kembali memerlukan bukti serta persetujuan yang sesuai, bukan sekadar karena aplikasi sudah bisa dibuka lagi.
Review ketika penggunaan berubah, bukan hanya saat kalender mengingatkan
Jadwal review tetap berguna, tetapi pemicu perubahan juga diperlukan. Sumber baru, model atau konfigurasi baru, pengguna baru, peningkatan skala, keluhan, dan kegagalan kontrol dapat mengubah penilaian risiko.
Kerangka seperti NIST AI RMF membantu menata pengelolaan risiko. Ia bersifat sukarela dan bukan bukti otomatis bahwa seluruh kewajiban hukum terpenuhi. Panduan teknis juga bukan checklist sertifikasi keamanan atau kepatuhan.
Governance yang berjalan meninggalkan jejak keputusan yang dapat dijelaskan: apa yang diketahui saat itu, batas yang dipasang, siapa bertanggung jawab, dan kapan pilihan dibuka kembali. Tujuannya bukan membuat orang berhenti bekerja, tetapi membuat pekerjaan bisa dipertanggungjawabkan.
Referensi
Tulisan pembelajaran independen. Skenario fiktif dan visual orisinal, bukan materi ujian resmi.
Wawan Ridwan | lnk.bio/wawanridwan
Enjoying WRNOTE? You can support the channel here:
Saweria: https://saweria.co/wrnote
Trakteer: https://trakteer.id/wrnote
Ko-fi: https://ko-fi.com/wrnote
Your support keeps this channel going - thank you for being part of the journey!

No comments:
Post a Comment