Governance yang berguna membuat keputusan, batas penggunaan, dan tanggung jawab terlihat sebelum masalah datang.
Masalahnya sering berada di antara dua tim
Sebuah perusahaan fiktif memakai AI untuk membantu merangkum dokumen kontrak. Tim bisnis merasa aplikasi itu milik tim teknologi. Tim teknologi menganggap keputusan penggunaannya milik bisnis. Ketika ringkasan mengabaikan klausul penting, semua orang tahu ada masalah, tetapi tidak jelas siapa yang dapat menghentikan penggunaan dan siapa yang menghubungi pihak terdampak.
Governance membantu menjawab celah seperti ini. Ia bukan sekadar komite atau dokumen persetujuan. Ia mengatur siapa yang membuat keputusan, berdasarkan bukti apa, dalam batas apa, dan bagaimana keputusan itu diperiksa lagi.
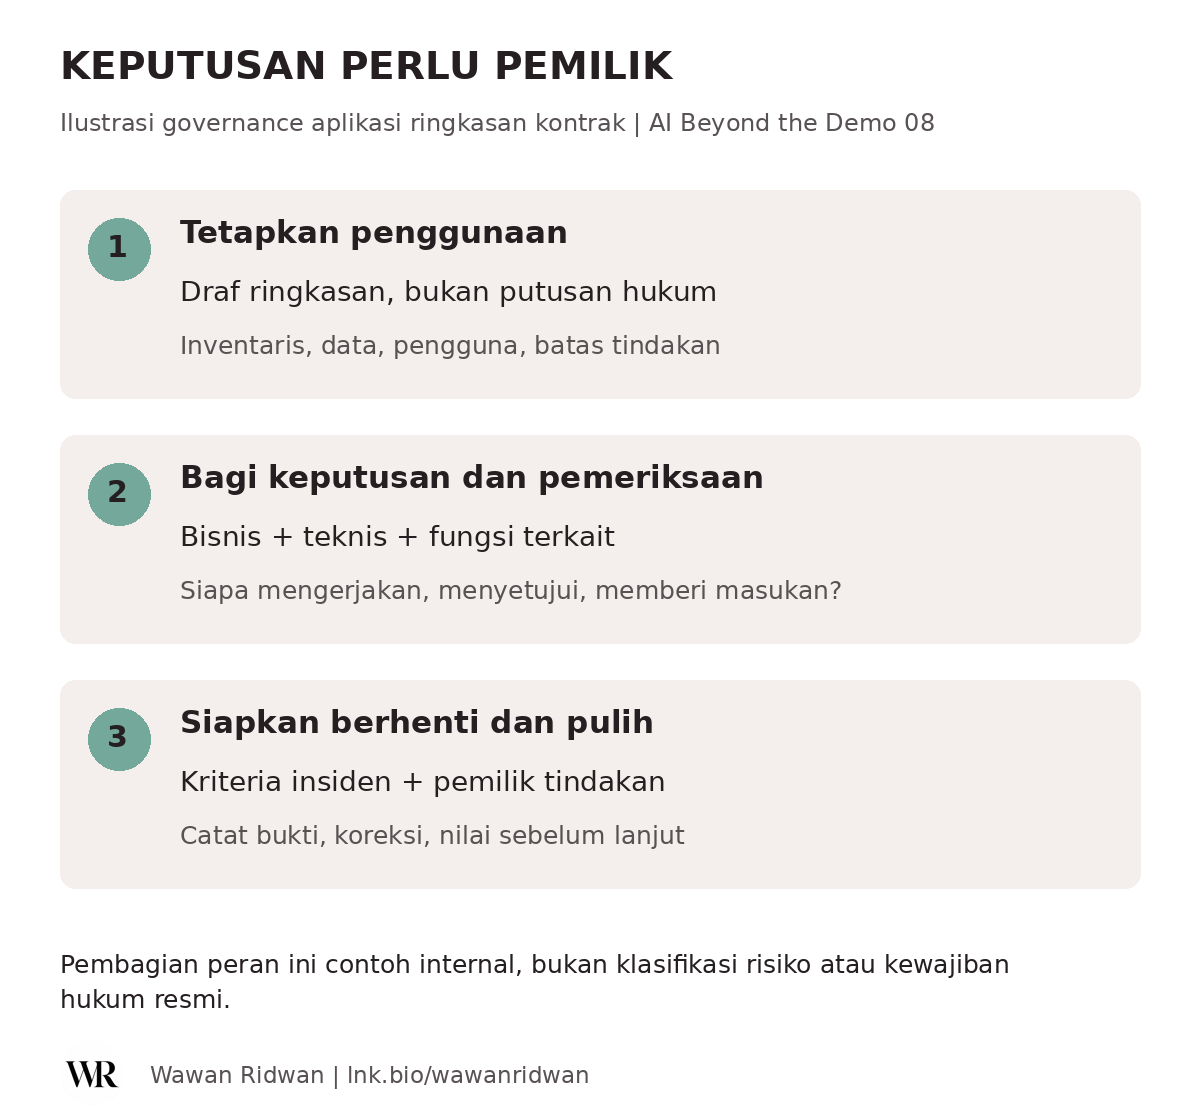
Diagram orisinal. Skenario fiktif untuk pembelajaran.
Mulai dengan inventaris dan tujuan penggunaan
Catat sistem AI yang digunakan, pemilik bisnisnya, tugas yang dibantu, data yang diproses, penyedia atau model yang dipakai, dan pengguna yang dapat mengaksesnya. Bedakan penggunaan yang disetujui dari penggunaan yang belum dinilai. Daftar ini perlu diperbarui ketika cara kerja berubah.
Dalam contoh kontrak, tujuan yang disetujui dapat dibatasi menjadi draf ringkasan untuk diperiksa staf, bukan penetapan kewajiban hukum. Batas itu menentukan data yang dibutuhkan, pengujian yang masuk akal, dan tindakan yang tidak boleh dilakukan aplikasi.
Satu label seperti chatbot atau asisten belum cukup menjelaskan risikonya. Aplikasi yang merangkum materi publik berbeda dari aplikasi yang membaca kontrak rahasia atau dapat mengirim perubahan kepada pelanggan. Lihat penggunaan nyata, bukan hanya nama produknya.
Tentukan keputusan yang dimiliki tiap peran
Pemilik bisnis perlu bertanggung jawab atas tujuan dan cara hasil dipakai. Tim teknis menangani rancangan, pengujian, serta operasi sesuai perannya. Pemilik data memeriksa akses dan penggunaan data. Fungsi keamanan, privasi, hukum, dan kepatuhan perlu terlibat sesuai paparan sistem. Orang yang menjalankan proses sehari-hari juga perlu didengar.
RACI dapat membantu jika dibuat per keputusan. Responsible adalah pihak yang mengerjakan; Accountable adalah pihak yang memegang pertanggungjawaban keputusan; Consulted memberi masukan; Informed perlu mengetahui hasil. Tabel ini tidak berguna jika hanya berisi nama divisi tanpa tugas yang jelas.
Untuk penghentian sementara pada contoh tadi, organisasi dapat menugaskan penanggung jawab operasi untuk menonaktifkan fitur menurut kriteria insiden yang disetujui. Pemilik bisnis memutuskan kelanjutan penggunaan dengan masukan teknis dan fungsi terkait. Ini contoh pembagian internal, bukan struktur wajib bagi semua perusahaan. Tetapkan juga pengganti saat pemilik utama tidak tersedia.
Perhatian mengikuti risiko, bukan urutan kedatangan proposal
Nilai dampak bila sistem salah, kemungkinan kegagalan, sensitivitas data, pihak yang terdampak, jangkauan penggunaan, dan kemampuan membalik tindakan. Hasilnya membantu menentukan kedalaman penilaian, tingkat persetujuan, dan pemantauan.
Sebagai pengelompokan internal yang bersifat ilustratif, draf ide dari materi publik dapat diperiksa lebih ringan daripada ringkasan kontrak rahasia. Sistem yang memengaruhi hak orang atau dapat menjalankan tindakan penting memerlukan penilaian yang lebih ketat. Kategori internal ini bukan klasifikasi hukum resmi.
Akses juga mengikuti peran dan data. Izin memakai model tidak otomatis berarti izin membuka semua dokumen atau mengirim hasilnya keluar perusahaan. Pisahkan hak membaca sumber, mengubah konfigurasi, menyetujui hasil, dan menjalankan tindakan sesuai kebutuhan tugas. Tinjau kembali akses ketika peran berubah.
Framework dan kewajiban hukum bukan hal yang sama
NIST AI Risk Management Framework 1.0 menyediakan fungsi Govern, Map, Measure, dan Manage. Govern menata tanggung jawab; Map membantu memahami konteks; Measure menilai risiko dan kinerja; Manage mengarahkan penanganannya. Fungsi ini saling terhubung dan berulang, bukan empat kotak yang cukup dicentang sekali.
NIST menyatakan framework tersebut untuk penggunaan sukarela. Menggunakannya tidak otomatis membuktikan kepatuhan hukum. Kewajiban nyata bergantung pada lokasi operasi, industri, data, tujuan penggunaan, kontrak, dan pihak terdampak. Organisasi perlu memeriksa sumber hukum yang berlaku dengan fungsi hukum atau kepatuhannya.
Untuk aplikasi kontrak, pertanyaan yang perlu diselesaikan meliputi hak menggunakan dokumen, kerahasiaan, ketentuan penyedia, serta penggunaan dan penyimpanan data. Tidak semua pertanyaan dapat dijawab oleh tim model atau dokumen pemasaran vendor. Tulisan ini tidak menetapkan kewajiban hukum untuk kasus tertentu.
Keputusan perlu meninggalkan bukti dan jalan keluar
Simpan alasan penggunaan, hasil penilaian, batas yang disetujui, versi sistem yang dinilai, pemilik keputusan, dan kondisi untuk meninjau ulang. Bukti yang diperlukan harus sebanding dengan risiko. Jangan mengumpulkan isi dokumen sensitif ke log tanpa tujuan, batas akses, dan aturan penyimpanan yang jelas.
Tentukan jalur laporan, penghentian sementara, pemulihan proses, dan penilaian sebelum layanan dibuka lagi. Uji apakah orang yang bertugas benar-benar dapat menjalankannya. Tombol berhenti tidak cukup jika proses bisnis tidak punya cara melanjutkan pekerjaan dengan aman.
Governance terasa berguna ketika staf tahu kapan harus berhenti, siapa yang harus dihubungi, dan bukti apa yang diperlukan untuk melanjutkan. Tanggung jawabnya tetap berada pada organisasi dan orang yang membuat keputusan, bukan dipindahkan ke kata AI.
Referensi
Tulisan pembelajaran independen. Skenario fiktif dan visual orisinal, bukan materi ujian resmi.
Wawan Ridwan | lnk.bio/wawanridwan

No comments:
Post a Comment